メインへ

KJCLUB 日韓文化交流へようこそ。

ま、このタイミングでやるとすれば

閲覧数 : 418
JA 255 aooyaji588 2,811,753


このNEWSを初めて聞いた時、真っ先に頭に浮かんだのはISISと...


「ランサムウェア」攻撃に北朝鮮関与の疑いも


デイブ・リー北米テクノロジー担当記者
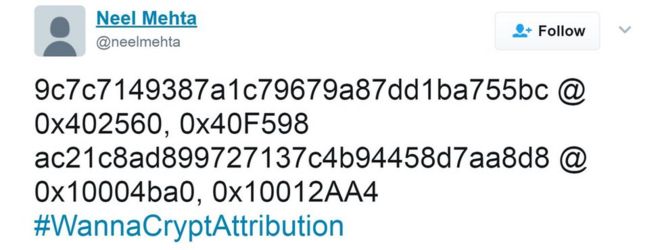
Encrypted tweet message from Neel MehtaImage copyright @neelmehta Image caption グーグルの研究者が最初に暗号コードをツイートし、北朝鮮系グループの関与の可能性を示唆した

12日から世界中に広がったサイバー攻撃は、誰が関与しているのか。現時点での推理は北朝鮮の可能性を示唆しているが、決定的な情報を得ているとはまったく言い難い。

「ラザラス・グループ」の名前は聞いたことがないかもしれない。けれども、その仕事ぶりは耳にしているかもしれない。2014年にソニー・ピクチャーズ・エンタテインメント、2016年にはバングラデシュの銀行に、それぞれ深刻なハッキング被害を与えたのが、高度な技術をもつこの「ラザルス・グループ」だと言われている。

そしてラザラス・グループは、中国国内で活動するものの、指示しているのは北朝鮮だと広く考えられているのだ。

コンピューター・セキュリティーの専門家たちは現在、12日からの世界的サイバー攻撃にもしかするとラザルス・グループが関わっているかもしれないと、慎重ながら可能性を検討し始めている。


グーグル社のセキュリティー研究者、ニール・メータ氏が、今回の攻撃に使われた「WannaCry」というマルウェア(悪意あるソフトウェア)のコンピューター・コードと、ラザラス・グループが過去に作りだしたとされる他のツールのコードとの間に、類似性を見つけたのがきっかけだった。

証拠としてはわずかな断片にすぎない。しかしほかにも検討すべき手がかりはある。

英サリー大学のセキュリティー専門家、アラン・ウッドワード教授は私にメールで、最初のWannaCryのコードはタイムスタンプが「UTC +9」、つまり協定世界時より9時間早い中国の時間帯に設定されていたと指摘した。

また、ウィルスに感染したコンピューターのロックを解除してもらいたければ「身代金」を払えと要求する文言が、英語は機械翻訳した英語のようだが、中国語の部分は明らかに中国語を母語とする人間が書いたものに見えるという。

「つまり、かなり覚束ないし、いずれも状況証拠だが、引き続き調べる価値はある」と教授は書いた。

コードを分析

調査はすでに始まっている。
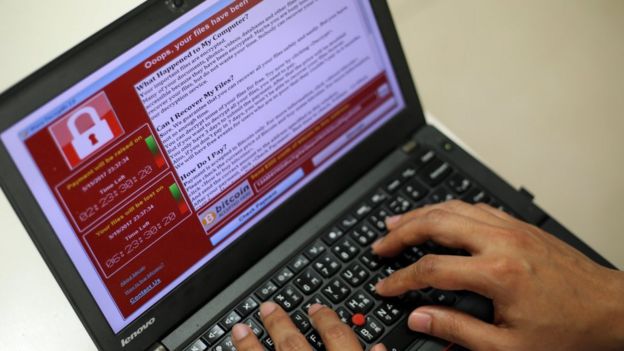
An infected computerImage copyright EPA Image caption マルウェア「WannaCry」は、「身代金」を払わなければユーザーのデータを消去すると脅す

「WannaCryの出所について、ニール・メータの発見は今のところ最も重要な手がかりだ」と、ロシアのセキュリティー企業カスペルスキーは評価する。ただし、結論を出すまでには、WannaCryの初期バージョンについてさらに情報が必要だという。

「世界中の研究者が、コードの類似性を調べて、WannaCryの出所に関する情報をもっと探り当てるのが大事だ」と同社は付け足した。

「バングラデシュの攻撃を振り返ると、最初の間はラザルス・グループとのつながりを示す情報はほとんどなかった。次第に証拠が増えて、関係していると自信を持って言えるようになった。点と点をつなぐには、調査継続が何より大事だということもある」

お使いの端末ではメディアプレイバックはご利用になれませんJump media playerMedia player helpOut of media player. Press enter to return or tab to continue.サイバー攻撃から防御する3つの方法

サイバー攻撃の発信元を特定するのは、非常に困難なことで有名だ。確認が取れるというより、大勢がそうに違いないと合意したから、おそらくそうなのだろう――という結論で落ち着く場合が多い。

たとえば、ソニー・ピクチャーズのハッキングについて、北朝鮮は一切関与を認めていない。米政府やセキュリティー研究者は、北朝鮮犯人説に自信を持っているが、間違いだった可能性は排除できない。

有能なハッカーが似たようなテクニックを使って、北朝鮮を発信元のようにみせかけただけということもあり得るのだ。

「現状では証拠として不十分」

WannaCryの場合、ラザラス・グループが攻撃に使ったコードをハッカーたちがコピーしただけという可能性もある。

しかしカスペルスキー社は、WannaCryの中にわざと偽装情報を埋め込んでいたという説は「可能」だが、「あり得ない」とみている。共通する問題のコードは、WannaCryの修正版からは削除されていたからだ。

「もしも、という仮説要素が非常に多い」とウッドワード教授は言う。「現状では証拠として不十分だ。しかしさらに深掘りしていく価値はある。北朝鮮の可能性が指摘されるなか、北朝鮮だと思いたい確証バイアスが働く危険を意識しつつだが」

現時点ではWannaCryの出所に関する最強の仮説だが、その一方で、北朝鮮ではないと示唆する詳細データもある。

第一に、中国も大打撃を受けた国のひとつだったことが挙げられる。しかも偶然にではない。ハッカーたちは身代金要求の中国語版を着実に用意していたのだ。北朝鮮が最大支援国の中国をわざわざ怒らせようとするとは考えにくい。ロシアも、ひどい被害を受けた。
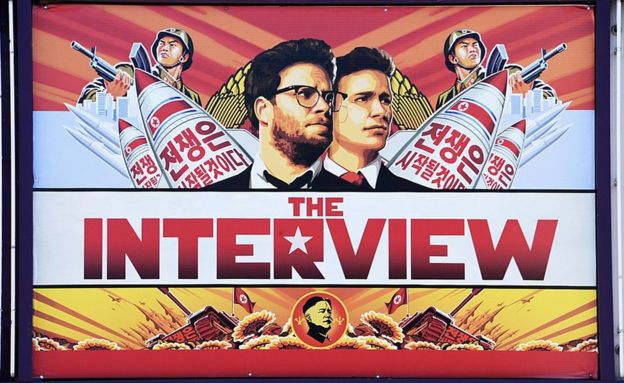
Poster for The InterviewImage copyright Getty Images Image caption セス・ローゲン監督の映画がこれほど世界政治に大影響を与えるとは、なかなか予想できなかった

第二に、北朝鮮のサイバー攻撃は従来、政治的意図をもって特定の標的を攻撃してきた。

ソニー・ピクチャーズの場合、金正恩氏を笑い者にした米映画「ザ・インタビュー」の公開阻止が攻撃のねらいだった。対照的にWannaCryの攻撃はとてつもなく無差別で、感染できるものはなんでも感染させた。

最後に、もしサイバー攻撃が単に身代金目当てのものだったなら、その点でも実に不首尾に終わっている。支払方法として指定された仮想通貨ビットコインのアカウントを分析すると、身代金として支払われた金額は約6万ドル(約680万円)にとどまっている。

20万台以上のコンピューターが感染したことを思うと、かなりひどい利益率だ。とはいえもちろん、身代金要求というのは目くらましで、まだ明らかになっていない別の政治的な目的があるのかもしれない。

ラザラス・グループは北朝鮮から別に指示を受けていない、単独犯だという可能性もある。ラザラス・グループは北朝鮮と何の関係もないという可能性さえ、あり得る。

答えよりも疑問の方が多い。そしてサイバー戦争において、事実は非常に手に入りにくいものなのだ。

(英語記事 WannaCry ransomware cyber-attack "may have N Korea link")


http://www.bbc.com/japanese/features-and-analysis-39932843

翻訳を見る

뭐, 이 타이밍에 한다고 하면


이 NEWS를 처음으로 (들)물었을 때, 맨 먼저에 머리에 떠오른 것은 ISIS와. . .


「런 샘 웨어」공격에 북한 관여의 혐의도


데이브·리 북미 테크놀로지 담당 기자

Encrypted tweet message from Neel MehtaImage copyright @neelmehta Image caption 굿 한패의 연구자가 최초로 암호 코드를 트이트 해, 북한계 그룹의 관여의 가능성을 시사한

12일부터 온 세상에 퍼진 사이버 공격은, 누가 관여하고 있는 것인가.현시점에서의 추리는 북한의 가능성을 시사하고 있지만, 결정적인 정보를 얻고 있다고는 완전히 말하기 어렵다.

「라자라스·그룹」의 이름은 (들)물었던 적이 없을지도 모른다.그러나, 그 일하는 태도는 듣고 있을지도 모르다.2014년에 소니·픽처·엔터테인먼트, 2016년에는 방글라데시의 은행에, 각각 심각한 해킹 피해를 준 것이, 고도의 기술을 가지는 이 「라자르스·그룹」이라고 말해지고 있다.

그리고 라자라스·그룹은, 중국 국내에서 활동하지만, 지시하고 있는 것은 북한이라고 넓게 생각되고 있다.

컴퓨터·시큐러티의 전문가들은 현재, 12일부터의 세계적 사이버 공격에도 밖에 하면 라자르스·그룹이 관련되고 있을지도 모르면 신중하면서 가능성을 검토하기 시작하고 있다.


굿 한패사의 시큐러티 연구자, 닐·미터씨가, 이번 공격에 사용된 「WannaCry」라고 하는 마르웨아(악의 있다 소프트웨어)의 컴퓨터·코드와 라자라스·그룹이 과거에 만들어 냈다고 여겨지는 다른 툴의 코드와의 사이에, 유사성을 찾아낸 것이 계기였다.

증거로 해 몇 안 되는 단편에 지나지 않는다.그러나 그 밖에도 검토해야 할 단서는 있다.

영사리(인도 여성의 민족 의상) 대학의 시큐러티 전문가, 알란·우드 워드 교수는 나에게 메일로, 최초의 WannaCry의 코드는 타임 스탬프가 「UTC +9」, 즉 협정 세계시보다 9시간 빠른 중국의 시간대로 설정되어 있었다고 지적했다.

또, 바이러스에 감염한 컴퓨터의 락을 해제 해 주기를 바라면 「몸값」을 지불하라고 요구하는 문언이, 영어는 기계 번역 한 영어같지만, 중국어의 부분은 분명하게 중국어를 모어로 하는 인간이 쓴 것으로 보인다고 한다.

「즉, 꽤 깨닫아 다발없고, 모두 상황 증거이지만, 계속해 조사하는 가치는 있다」라고 교수는 썼다.

코드를 분석

조사는 벌써 시작되어 있다.

An infected computerImage copyright EPA Image caption 마르웨아 「WannaCry」는, 「몸값」을 지불하지 않으면 유저의 데이터를 소거하면 위협하는

「WannaCry의 출처(소)에 도착하고, 닐·미터의 발견은 현재 가장 중요한 단서다」라고, 러시아의 시큐러티 기업앙금 펠 스키는 평가한다.다만, 결론을 내기까지는, WannaCry의 초기 버젼에 대해 한층 더 정보가 필요하다고 한다.

「온 세상의 연구자가, 코드의 유사성을 조사하고, WannaCry의 출처(소)에 관한 정보를 더 찾아 맞히는 것이 소중하다」라고 동사는 첨가했다.

「방글라데시의 공격을 되돌아 보면, 최초의 사이는 라자르스·그룹과의 연결을 나타내는 정보는 거의 없었다.점차 증거가 증가하고, 관계하고 있으면 자신을 가지고 말할 수 있게 되었다.점과 점을 삭구에는, 조사 계속이 무엇보다 소중하다고 하는 일도 있다」

사용의 단말에서는 미디어 플레이백은 이용할 수 없습니다Jump media playerMedia player helpOut of media player. Press enter to return or tab to continue.사이버 공격으로부터 방어하는 3개의 방법

사이버 공격의 발신기지를 특정하는 것은, 매우 곤란한 일로 유명하다.확인을 잡힌다고 하는 것보다, 여럿이 그렇게 틀림 없으면 합의했기 때문에, 아마 그렇게일 것이다--라고 하는 결론으로 침착하는 경우가 많다.

예를 들어, 소니·픽처의 해킹에 대해서, 북한은 일절 관여를 인정하지 않았다.미 정부나 시큐러티 연구자는, 북한 범인설에 자신을 가지고 있지만, 실수였던 가능성은 배제할 수 없다.

유능한 해커가 비슷한 테크닉을 사용하고, 북한을 발신기지와 같이 보이게 한만큼이라고 하기도 할 수 있다.

「현재 상태로서는 증거로 해 불충분」

WannaCry의 경우, 라자라스·그룹이 공격에 사용한 코드를 해커들이 카피한만큼이라고 하는 가능성도 있다.

그러나 앙금 펠 스키사는, WannaCry안정원자리와 위장 정보를 묻고 있었다고 하는 설은 「가능」이지만, 「있을 수 없다」라고 보고 있다.공통되는 문제의 코드는, WannaCry의 수정판에서는 삭제되고 있었기 때문이다.

「만약, 이라고 하는 가설 요소가 매우 많다」라고 우드 워드 교수는 말한다./`u현재 상태로서는 증거로 해 불충분하다.그러나 한층 더 심 파 해 나가는 가치는 있다.북한의 가능성이 지적되는 가운데, 북한이라고 생각하고 싶은 확증 바이어스가 일하는 위험을 의식하면서이지만」

현시점에서는 WannaCry의 출처(소)에 관한 최강의 가설이지만, 그 한편, 북한은 아니다고 시사하는 상세 데이터도 있다.

제일에, 중국도 대타격을 받은 나라의 하나였던 일을 들 수 있다.게다가 우연히는 아니다.해커들은 몸값 요구의 중국어판을 착실하게 준비해 있었던 것이다.북한이 최대 지원국의 중국을 일부러 화나게 하려고 한다고는 생각하기 어렵다.러시아도, 심한 피해를 받았다.

Poster for The InterviewImage copyright Getty Images Image caption 세스·로겐 감독의 영화가 이 정도 세계 정치에 오카게 히비키를 준다는 것은, 좀처럼 예상할 수 없었던

2번째로, 북한의 사이버 공격은 종래, 정치적 의도를 가지고 특정의 표적을 공격해 왔다.

소니·픽처의 경우, 김 타다시은씨를 웃음거리로 한 미 영화 「더·인터뷰」의 공개 저지가 공격의 목적이었다.대조적으로 WannaCry의 공격은 터무니없고 무차별하고, 감염할 수 있는 것은 뭐든지 감염시켰다.

마지막으로, 만약 사이버 공격이 단지 몸값 목적의 것이었다라면, 그 점에서도 실로 결과가 나게 끝나 있다.지불 방법으로서 지정된 가상 통화 비트 코인의 어카운트를 분석하면, 몸값으로서 지불된 금액은 약 6만 달러( 약 680만엔)에 머무르고 있다.

20만대 이상의 컴퓨터가 감염한 것을 생각하면, 꽤 심한 이익율이다.(이)라고 해도 물론, 몸값 요구라고 하는 것은 눈창고 낫고, 아직 밝혀지지 않은 다른 정치적인 목적이 있다 의 것인지도 모른다.

라자라스·그룹은 북한으로부터 별로 지시를 받지 않은, 단독범이라고 할 가능성도 있다.라자라스·그룹은 북한과 아무 관계도 없다고 할 가능성마저, 있다.

대답보다 의문이 많다.그리고 사이버 전쟁에 대하고, 사실은 매우 손에 들어 오기 어려운 것이다/`B

(영어 기사 WannaCry ransomware cyber-attack "may have N Korea link")


http://www.bbc.com/japanese/features-and-analysis-39932843

いいね・コメントにはログインが必要です。

コメント ( 2 )

投稿一覧

2,811,753

  1. KO 255 theStray
  2. KO 255 sw49f
  3. KO 255 theStray
  4. KO 255 theStray
  5. KO 255 MaBaoGuo
  6. JA 255 夢夢夢
  7. JA 255 terara
  8. JA 255 terara
  9. KO 255 morort
  10. KO 255 amateras16
  11. JA 255 あかさたなはまやら
  12. JA 255 旋風魔帝I
  13. KO 21 天罰民族
  14. KO 255 jap6cmwarotaZ
  15. 閲覧数 : 59
    KO 255 earthrun2999999
  16. KO 255 Prometheus