기술 획득을 위해 외국에 님 들인 수단으로 접근을···
KARI는 고생해우크라이나로부터30톤급 액체 연료 엔진의 설계도를 입수해, 2003년부터 K-엔진 프로젝트의 이름아래에 가스 발생기 사이클의 30톤급의 케로신엔진을 개발해 왔다 .
KSLV-II와 그 외의 한국의 우주·군사 개발 프로젝트에 관련되는 기술을 얻기 위해, 한국이 님 들인 로켓 기술 보유국에 대해서합법, 또는 위법한 수단으로 어프로치하고 있다···
필요한요소 기술이나부품이나 소재를 도입하기 위해서,러시아, 우크라이나, 프랑스, 독일, 미국에 어프로치···
·한국계 미국인이 KSLV-II를 위해서 러시아의 고성능 로켓 엔진의RD-180으로 그 관련 기술을미국에서 한국으로 부정 수출하려고 해2009년 4월에 체포되어 그 후에 징역 57개월의 판결··· *미국 기업이RD-180 엔진을 라이센스 생산 하고 있다
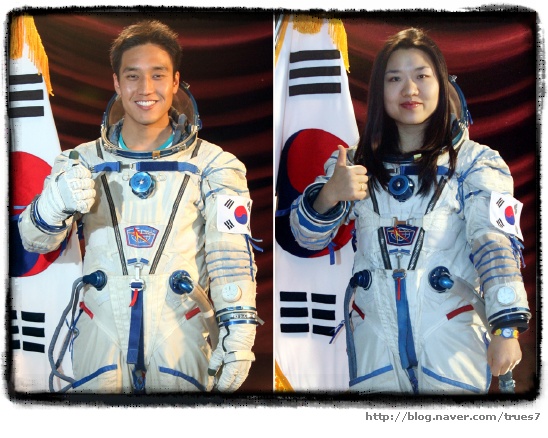
·한국 우주인 배출 사업에서는코·산이 연수처의 러시아에서 보안 규율 위반(스파이 행위)에 의해 적발···
·대한민국 국가 정보원이 재캄챠카의한국인 해체업자“K”(스크린샷-18/스크린샷-19스크린샷-25등의, 대륙간 탄도 미사일의 해체 작업을“K”가 러시아에서 의뢰받는 것)에 실시하게 한스파이 행위에 의해, 러시아의 탄도 미사일의로켓 엔진을 포함한 해체 부품을 한국에 반출시키는 것에 성공···
·북한이 은하 3호로 첫 인공위성 발사에 성공한 3일 후의 2012년 12월 15일에,러시아의 우주 관련 기업과 부처가한국으로부터 표적형의 컴퓨터 바이러스의 공격을 받고정보를 도둑맞았던 것이 보도되었다.
일전에월의 11월에는JAXA와 미츠비시중공업도 같은 피해에···
우주 개발과 통신위성을 취급하는 복수의 러시아 기업 및 부처가, 한국 서버로부터의 해커 공격을 받았다.
컴퓨터의 안전하게 관계하는 미 기업 Fireeye의 웹 사이트에게 전할 수 있었다.
2012.12.15 , 02:01
러시아 기업, 한국으로부터의 해커 공격 받는다.
해커등이 이용한 신형 바이러스 「써니」는, 비밀 데이터(ID, 패스워드)를 훔쳐, 또 공격을 받은 컴퓨터의 물리적인 위치 정보도 빼앗겼다.
유해 프로그램은 Microsoft Word의 서류를 가장하고 있어 이것을 연 순간 아크티브가 되게 되어 있었다.Fireeye사의 전문가에 의하면, 바이러스는 원래의 초부터 러시아 기업을 공격하기 위해서 개발되었다, 라고 보고 있다.
계속을 읽는: http://jp.sputniknews.com/japanese.ruvr.ru/2012_12_15/98105425/