
メインへ

KJCLUB 日韓文化交流へようこそ。

韓国企業、身代金を払う 

閲覧数 : 252
JA 255 千鳥足96 2,811,753

ランサムウエア身代金に1億3000万円払った韓国IT企業、データは戻ったか[6/26記事]Torで交渉22日時点で10%程度

1: ののの ★ 2017/06/26(月) 21:02:41.01 _USER9 http://itpro.nikkeibp.co.jp/atcl/column/14/549762/062200152/?itp_side_ranking


ランサムウエア身代金に1億3000万円払った韓国IT企業、データは戻ったか

趙 章恩=ITジャーナリスト 2017/06/26 ITpro


 ランサムウエア被害が発生した韓国のWebホスティング会社「NAYANA」がデータを復元できるコードをもらうため、ハッカーに13億ウォン(約1億3000万円)のビットコインを支払った。この事件は「サイバー強盗にやられた」として、韓国だけでなく欧米のメディアでも大きく取り上げられている。

 事件は6月10日午前1時に発生した。NAYANAのLinuxサーバー153台(バックアップサーバー含む)が午前1時に一斉にErebusランサムウエアに感染。NAYANA社を利用している約3400社のホームページ上のデータが人質になった。

 NAYANAは自社でデータの復元を試みたが失敗。政府機関の韓国インターネット振興院や警察庁サイバー捜査隊などに相談する一方、ハッカーと交渉を始めた。警察は「ハッカーにお金を払ってもデータを復元できる可能性は低い」として、交渉に応じてはならないとしたが、NAYANAは「自社だけの問題ならハッカーと交渉しない。しかし人質になっているのは顧客のデータなので、何をしてでも復元しなくてはならない。非難されても仕方ない」と交渉に応じた。警察庁サイバー捜査隊がハッカーを追っているが、警察抜きでハッカーと交渉したため、捜査が難航した。
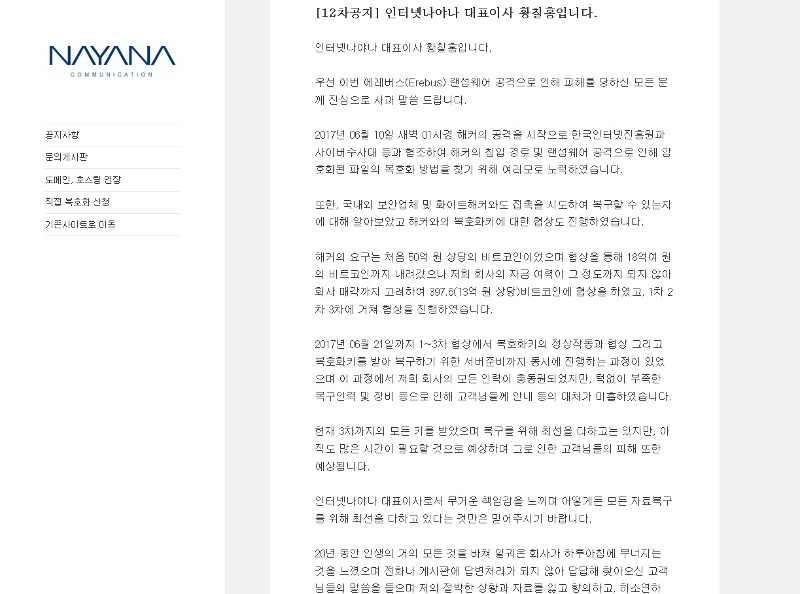
no title

NAYANAのホームページには謝罪文が掲載されている
(出所:NAYANA)

http://itpro.nikkeibp.co.jp/atcl/column/14/549762/062200152/?P=2

 ハッカーとの交渉は、接続経路を匿名化できるTor browser経由で行われた。最初、ハッカーは50億ウォンを要求したが、3回に及ぶ交渉の末、13億ウォン相当のビットコインになった。NAYANAは6月14日から21日まで数回に分けて13億ウォン分のビットコインをハッカーに送り、データを復元できる暗号をもらって作業している。6月22日時点で復元できたデータは10%程度、7月末まで90%の復元を目標にしている。

(中略)


趙 章恩(チョウ チャンウン) 韓国ソウル生まれ。ITジャーナリスト。東京大学社会情報学修士、東京大学大学院学際情報学府博士課程。韓国・アジアのIT事情を、日本と比較しながら分かりやすく解説する活動をしている。「日経ビジネス」、「日経Robotics」「ダイヤモンドオンライン」、「ニューズウィーク日本版」、「週刊エコノミスト」、「日本デジタルコンテンツ白書」などに寄稿。 引用元: http://ai.2ch.sc/test/read.cgi/newsplus/1498478561/


3: ののの ★ 2017/06/26(月) 21:03:15.71 _USER9 (中略部分)

 NAYANAがハッカーに身代金を払ったことについてネットでは批判的な書き込みが多い。だが、韓国ホスティングドメイン協会は「(身代金を払うという)NAYANAの決定を尊重する」として、身代金の一部を会員企業が募金、データ復元のための装備や人員を派遣して助けている。

 NAYANAのランサムウエア被害は、APT攻撃(Advanced Persistent Threat:持続的標的型攻撃)とLinuxランサムウエアの組み合わせによるものだった。ハッカーはNAYANAのサーバー管理者が使うパスワードを入手して153台のLinuxサーバーに個別アクセスし、ランサムウエアを仕込んだ。管理者の誰かを執拗に狙ってハッキングでパスワードを入手。管理者がいない深夜午前1時を狙い、2分ほどで全サーバーを一斉に感染させたのだ。NAYANAがランサムウエアに気付いたのは午前1時5分ごろだったが、バックアップサーバーが先に感染したため手を打てなかった。

 NAYANAはセキュリティ対策を疎かにしていたわけではないと釈明した。スタンバイサーバー、CDPのバックアップ、バックアップストレージもあった。それでもランサムウエアは防げなかったことについて、韓国内では「NAYANAの社員が犯人か共犯説」まで登場した。ハッカー側が「NAYANAの年間人件費に当たる13億ウォン以下はだめだ」と金額を指定したというNAYANAの説明も、社員共犯説を広めるきっかけになった。

 他のWebホスティング会社はNAYANAの事件を教訓に、「データバックアップはインターネットと完全に分離した領域で二重三重に行う」「サーバーと会社のPCのパスワードはその都度変更するワンタイムパスワードを使用する」「会社用のPCに社員が個人的な目的で使うプログラムをダウンロードできないようにOSをLinuxに変える」「ホスティング会社に全て任せっきりにせず、ユーザーも自分でバックアップしておく」といったことを行うと発表した。データバックアップサーバーはインターネットと分離して管理すべきなのだが、Webホスティング会社は社員5人以下の零細企業が多く、費用を節約するためネットワーク分離を守らないところもあるという。だから狙われるのかもしれない。

 韓国の企業がハッカーに身代金を払った、というニュースはハッカー業界に知れ渡ったようで、6月22日には別の事件が発生した。韓国の金融機関にはハッカーグループから脅迫メールが届いたのだ。ハッカーグループArmada Collectiveを名乗る者から、韓国の銀行7社と証券会社2社、韓国証券取引所宛てに、6月26日まで指定した額分のビットコインを払わないとDDos攻撃を仕掛けるという内容のメールが届いた。既にDDos攻撃は始まっていて、ビットコインを払わないともっとひどい攻撃を行うという脅迫だった。韓国の金融機関のサイバーセキュリティレベルは高く、今のところ問題はないようだ。しかし、安心していられない。「サイバー強盗」との本当の闘いはこれからが始まりなのかもしれない。
5: 名無しさん@1周年 2017/06/26(月) 21:04:58.67 犯罪者の標的にぴったり
7: 名無しさん@1周年 2017/06/26(月) 21:06:44.81 韓国の特技でローンで支払いだろ
66: 名無しさん@1周年 2017/06/27(火) 02:22:36.51 >>7
そして踏み倒す。
8: 名無しさん@1周年 2017/06/26(月) 21:06:52.28 Linuxも対象になるのか
9: 名無しさん@1周年 2017/06/26(月) 21:07:35.81 まさかのDOS攻撃によるジャブw
あいつらはVANKでDOS慣れしてるから有効打にならないのに
11: 名無しさん@1周年 2017/06/26(月) 21:09:33.71 バックアップはなかったのか
12: 名無しさん@1周年 2017/06/26(月) 21:09:43.23 これで完全復旧しなかったらどこも交渉に応じなくなるな
13: 名無しさん@1周年 2017/06/26(月) 21:10:58.41 韓国では Windows のホスティングサービスが普通とのことで
ウイルスによくやられるんだよね。
14: 名無しさん@1周年 2017/06/26(月) 21:11:27.26 内部犯か内通者いるなこれは

翻訳を見る

한국 기업, 몸값을 지불한다 

런 샘 웨어 몸값에 1억 3000만엔 지불한 한국 IT기업, 데이터는 돌아왔는지[6/26기사]Tor로 교섭 22 일시점으로 10%정도

1: 의한한 ★ 2017/06/26(월) 21:02:41.01 _USER9 http://itpro.nikkeibp.co.jp/atcl/column/14/549762/062200152/?itp_side_ranking


런 샘 웨어 몸값에 1억 3000만엔 지불한 한국 IT기업, 데이터는 돌아왔는지

조장은=IT져널리스트 2017/06/26 ITpro


 런 샘 웨어 피해가 발생한 한국의 Web 호스팅 회사 「NAYANA」를 데이터를 복원할 수 있는 코드를 받기 위해, 해커에게 13억원( 약 1억 3000만엔)의 비트 동전을 지불했다.이 사건은 「사이버 강도에 당했다」라고 하고, 한국 뿐만이 아니라 구미의 미디어에서도 크게 다루어지고 있다.

 사건은 6월 10일 오전 1시에 발생했다.NAYANA의 Linux 서버 153대(백업 서버 포함한다)가 오전 1시에 일제히 Erebus 런 샘 웨어에 감염.NAYANA사를 이용하고 있는 약 3400사의 홈 페이지상의 데이터가 인질이 되었다.

 NAYANA는 자사에서 데이터의 복원을 시도했지만 실패.정부 기관의 한국 인터넷 진흥원이나 경찰청 사이버 수사대 등에게 상담하는 한편, 해커라고 교섭을 시작했다.경찰은 「해커에게 돈을 지불해도 데이터를 복원할 수 있을 가능성은 낮다」로서, 교섭에 따라서는 안 된다고 했지만, NAYANA는 「자사만의 문제라면 해커라고 교섭하지 않는다.그러나 인질이 되어 있는 것은 고객의 데이터이므로, 무엇을 해서라도 복원하지 않으면 안 된다.비난 당해도 어쩔 수 없다」라고 교섭에 응했다.경찰청 사이버 수사대가 해커를 쫓고 있지만, 경찰 빼고 해커라고 교섭했기 때문에, 수사가 난항을 겪었다.

no title

NAYANA의 홈 페이지에는 사죄문이 게재되고 있다
(출처(소):NAYANA)

http://itpro.nikkeibp.co.jp/atcl/column/14/549762/062200152/?P=2

 해커라는 교섭은, 접속 경로를 익명화할 수 있는 Tor browser 경유로 행해졌다.최초, 해커는 50억원을 요구했지만, 3회에 이르는 교섭의 끝, 13억원 상당한 비트 코인이 되었다.NAYANA는 6월 14일부터 21일까지 몇차례로 나누어 13억원 분의 비트 코인을 해커에게 보내, 데이터를 복원할 수 있는 암호를 받아 작업하고 있다.6월 22 일시점으로 복원할 수 있었던 데이터는 10%정도, 7월말까지 90%의 복원을 목표로 하고 있다.

(중략)


조장은(쵸우체운) 한국 서울 태생.IT져널리스트.도쿄대학 사회 정보 수학사, 도쿄대학 대학원학제정보 학부 박사 과정.한국·아시아의 IT사정을, 일본과 비교하면서 알기 쉽게 해설하는 활동을 하고 있다.「일경 비즈니스」, 「일경 Robotics」 「다이아몬드 온라인」, 「뉴스 위크지 일본판」, 「주간 에코노미스트」, 「일본 디지털 컨텐츠 백서」 등에 기고. 인용원: http://ai.2ch.sc/test/read.cgi/newsplus/1498478561/


3: 의한한 ★ 2017/06/26(월) 21:03:15.71 _USER9 (중략 부분)

 NAYANA가 해커에게 몸값을 지불했던 것에 대해 넷에서는 비판적인 기입이 많다.하지만, 한국 호스팅 도메인 협회는 「(몸값을 지불한다고 한다) NAYANA의 결정을 존중한다」라고 하고, 몸값의 일부를 회원 기업이 모금, 데이터 복원을 위한 장비나 인원을 파견해 돕고 있다.

 NAYANA의 런 샘 웨어 피해는, APT 공격(Advanced Persistent Threat:지속적 표적형 공격)과 Linux 런 샘 웨어의 편성에 의하는 것이었다.해커는 NAYANA의 서버 관리자가 사용하는 패스워드를 입수해 153대의 Linux 서버에 개별 액세스 해, 런 샘 웨어를 가르쳤다.관리자의 누군가를 집요하게 노려 해킹으로 패스워드를 입수.관리자가 없는 심야 오전 1시를 노려, 2분 정도로 전서버를 일제히 감염시켰던 것이다.NAYANA가 런 샘 웨어를 깨달은 것은 오전 1시 5분쯤이었지만, 백업 서버가 먼저 감염했기 때문에 손을 쓸 수 없었다.

 NAYANA는 시큐러티 대책을 소홀히 하고 있던 것은 아니라고 해명했다.스탠바이 서버, CDP의 백업, 백업 스토리지도 있었다.그런데도 런 샘 웨어는 막을 수 없었던 것으로 대해서, 한국내에서는 「NAYANA의 사원이 범인이나 공범설」까지 등장했다.해커측이 「NAYANA의 연간 인건비에 해당되는 13억원 이하는 안된다」라고 금액을 지정했다고 하는 NAYANA의 설명도, 사원 공범설을 넓히는 계기가 되었다.

 다른 Web 호스팅 회사는 NAYANA의 사건을 교훈으로, 「데이터 백업은 인터넷과 완전하게 분리한 영역에서 이중 삼중에 실시한다」 「서버와 회사의 PC의 패스워드는 그때마다 변경하는 원 타임 패스워드를 사용한다」 「회사용의 PC에 사원이 개인적인 목적으로 사용하는 프로그램을 다운로드할 수 없게 OS를 Linux로 바꾼다」 「호스팅 회사에 모두 맡긴 이후로로 하지 않고, 유저도 스스로 백업 해 둔다」라고 한 것을 실시한다고 발표했다.데이터 백업 서버는 인터넷과 분리해 관리해야 하지만, Web 호스팅 회사는 사원 5명 이하의 영세 기업이 많아, 비용을 절약하기 위해(때문에) 네트워크 분리를 지키지 않는 곳도 있다고 한다.그러니까 표적이 될지도 모른다.

 한국의 기업이 해커에게 몸값을 지불했다는 뉴스는 해커 업계에 널리 알려진 것 같고, 6월 22일에는 다른 사건이 발생했다.한국의 금융기관에는 해커 그룹으로부터 협박 메일이 도착했던 것이다.해커 그룹 Armada Collective를 자칭하는 사람으로부터, 한국의 은행 7사와 증권 회사 2사, 한국 증권거래소 앞으로, 6월 26일까지 지정한 액 분의 비트 동전을 지불하지 않으면 DDos 공격을 건다고 하는 내용의 메일이 도착했다.이미 DDos 공격은 시작되어 있고, 비트 동전을 지불하지 않는다고 와 심한 공격을 실시한다고 하는 협박이었다.한국의 금융기관의 사이버 시큐러티 레벨은 높고, 현재 문제는 없는 것 같다.그러나, 안심하고 있을 수 없다.「사이버 강도」라는 진짜 투쟁은 지금부터가 시작인지도 모른다.
5: 무명씨@1주년 2017/06/26(월) 21:04:58.67 범죄자의 표적으로 딱
7: 무명씨@1주년 2017/06/26(월) 21:06:44.81 한국의 특기로 론으로 지불이겠지
66: 무명씨@1주년 2017/06/27(화) 02:22:36.51 >>7
그리고 밟아 쓰러 뜨린다.
8: 무명씨@1주년 2017/06/26(월) 21:06:52.28 Linux도 대상이 되는 것인가
9: 무명씨@1주년 2017/06/26(월) 21:07:35.81 만약의 DOS 공격에 의한 잽 w
저 애들은 VANK로 DOS 익숙해져 하고 있으니 유효타가 되지 않는데
11: 무명씨@1주년 2017/06/26(월) 21:09:33.71 백업은 없었던 것일까
12: 무명씨@1주년 2017/06/26(월) 21:09:43.23 이것으로 완전 복구하지 않았으면 어디도 교섭에 응하지 않게 되지 말아라
13: 무명씨@1주년 2017/06/26(월) 21:10:58.41 한국에서는 Windows 의 호스팅 서비스가 보통이라는 것으로
바이러스에 잘 당해.
14: 무명씨@1주년 2017/06/26(월) 21:11:27.26 내부범이나 내통자 있데 이것은

いいね・コメントにはログインが必要です。

コメント ( 2 )

投稿一覧

2,811,753

  1. KO 255 propertyOfJapan
  2. KO 20 Jumong8
  3. KO 255 morort
  4. KO 255 morort
  5. KO 255 morort
  6. JA 255 竹島先住民
  7. KO 255 propertyOfJapan
  8. KO 255 morort
  9. JA 255 竹島先住民
  10. KO 255 amateras16
  11. 閲覧数 : 76
    KO 255 avenger
  12. KO 255 jap6cmwarotaZ
  13. 閲覧数 : 106
    JA 255 milet
  14. KO 255 cris1717
  15. KO 255 amateras16
  16. 5 閲覧数 : 108
    JA 255 dom1domko
  17. 閲覧数 : 88
    JA 255 sonhee123
  18. JA 255 bluebluebluu
  19. KO 255 avenger
  20. KO 255 jap6cmwarotaZ



