
한국 최고재판소, 북한에 1 테라의 데이터를 해킹 되고 있던 무엇이 빼앗겼는지도 파악하지 못하고
북한의 해커 집단 「라자르스」가 2021년 1월부터 2년에 걸쳐 서버에 침입
소득 증명서 등 1000 기가 이상의 재판 관련 자료를 빼앗는다
유출한 데이터 중 내용이 확인된 것은 전체의 0.5%
 ▲그래픽=김·손규
북한의 해커 집단 「라자르스」가 한국의 재판소 네트워크에 2년 이상에 걸쳐 침입해, 1014기가바이트의 데이터를 빼앗고 있었다.한국 정부의 합동 조사에서 12일까지 밝혀졌다.유출한 데이터 중 내용이 확인된 것은 피해 전체의 약 0.5%(5171건)로, 주로 재판 관련의 자료였다.그 중에는 주민 등록 등본, 혼인 관계 증명서, 진단서 등 개인정보도 포함되어 있었다.나머지 99.5%는 기록이 삭제되고 있어 어떠한 내용이 북한에 빼앗겼는지 확인할 수 없다고 한다.재판소의 재판 기록이 북한의 사이버 공격으로 유출하는 것은 이번이 처음이다.
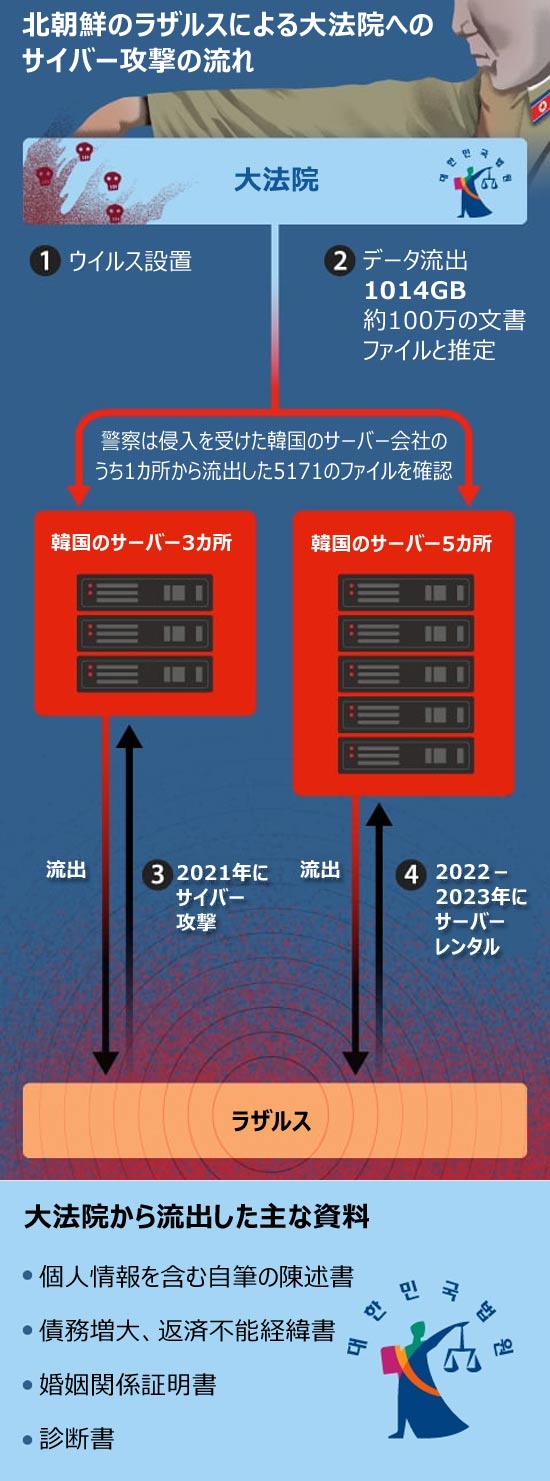
【그래픽】북한의 「라자르스」에 의한 한국 대법원에의 사이버 공격의 흐름
경찰청 국가 수사 본부, 국가 정보원, 검찰청은 같은 날, 작년 적발된 재판소 네트워크에의 사이버 공격에 대해서, 북한의 해커 집단 「라자르스」에 의한 범행이라는 결론을 내렸다.라자르스는 북한의 대남 공작을 총괄하는 정찰총국에 소속해 있다.
이번 사이버 공격은 2021년 1월부터 23년 2월까지 적어도 2년 이상에 걸쳐 계속 되었다.유출한 데이터 중 내용을 확인할 수 있던 파일은 5171건으로, 이것들은 주로 한국 국민 1000명 이상이 재판소에 제출한 자기파산 복권 신청서나 그 첨부 서류등이라고 한다.한국에 있어서의 자기파산으로부터의 복권이란, 경제적인 사정으로 곤란에 직면한 채무자를 재판소가 구제하는 제도다.복권을 신청할 때 개인정보는 물론, 등기부 등본이나 소득 증명서, 진단서등을 제출하지 않으면 안되어, 채권자의 리스트나 관련하는 정보도 이것에 포함된다.그 때문에 신청서 1건에는 적어도 수십명 분의 개인정보가 더해지고 있다.수속을 잘 아는 전문가는 「유출이 확인된 0.5%의 자료만으로도 수만 인분의 개인정보가 포함되어 있을 것이다」라고 지적한다.
라자르스는 한국의 여덟 개의 서버를 공격에 이용했다.중 셋은 내부에 침입해, 다섯 개는 가명으로 렌탈하는 수법을 사용했다.렌탈료는 가상 통화로 지불했지만, 서버 운영회사는 상대가 북한의 해커 집단과는 파악 되어 있지 않았다고 한다.수사 당국은 쳐 1개소의 국내 서버에 남아 있던 기록을 복원해, 파산 복권 관련의 5171 파일(4.7기가)가 유출한 사실을 확인했다.나머지 일곱 개의 서버는 벌써 데이터 보관 기간이 지났기 때문에, 어떠한 데이터가 유출했는지 파악할 수 없다고 한다.
경찰의 조사에 의하면, 라자르스가 최초로 재판소에 사이버 공격을 실시했던 시기는 2021년 1월 7일이었다고 한다.경찰의 관계자는 「최초로 바이러스에 감염한 기록이 남아 있는 것은 21년 1월 7일이었다」 「라자르스는 그 이전부터 재판소의 네트워크에 침입하고 있었을 것이다가, 당시의 시큐러티 관련의 자세한 기록은 벌써 삭제되고 있어 최초로 침입한 실제의 시기와 원인은 특정할 수 없다」라고 설명했다.북한에 의한 재판소 네트워크에의 침입이 최초로 언제 행해졌는지 모른다고 하다.이 경찰 관계자는 「유출한 데이터의 내용은 0.5% 밖에 확인할 수 없었기 때문에, 사이버 공격의 정확한 의도도 모른다」 「바이러스에 감염했던 시기의 관련하는 기록이 없으면 네트워크의 시큐러티상의 문제점도 파악할 수 없지만, 재판소로부터의 통보가 늦어졌으므로 조사도 늦었다.그 점은 매우 유감이다」라고도 말했다.
사이버 공격을 받은 재판소 네트워크에는 판결문 등 재판소가 작성한 문서는 물론, 재판 당사자가 제출한 소장, 답변서, 준비 서면등도 보관되고 있었다.그 중에서도 라자르스가 빼앗은 자료에는 주민 등록 번호, 은행 거래 명세, 병역 기록등의 개인정보도 꽤 포함되어 있었다고 한다.다만 재판소에 의하면, 부동산이나 법인의 등기 관련 자료가 보관된 네트워크는 이번 사이버 공격을 받지 않았다고 한다.고려대학 정보 보호 대학원의 임·존 인 교수는 「러시아의 해커 집단은 미 법무성 등에 몇번이나 사이버 공격을 걸었지만, 이것은 재판 등 개인정보 기록을 빼앗아 협박해, 기밀 정보를 얻는 목적이 있었다」 「이번 사법에의 사이버 공격도 나라의 안전 보장과 밀접하게 관계할 가능성이 있어, 철저한 진상 해명이 필요하다」라고 지적했다.
유출한 개인정보를 활용한 보이스 피싱이나 스밋싱등의 2차 피해도 염려되고 있다.다른 경찰 관계자는 「북한의 사이버 공격에 의한 2차 피해는 벌써 일어나고 있을 가능성도 있다」라고 경고한다.경찰은 피해를 막기 위해 유출한 5171 파일에 대해 이번 달 8일에 대법원(최고재판소)의 법원(재판소) 행정곳에 정보 제공해, 피해자에게 통지한다고 하고 있다.법원행정처는 11일, 홈 페이지에 개인정보가 유출한 것을 알리는 안내를 게재해, 명의 도용이나 보이스 피싱 등 2차 피해 방지를 위해 주의를 호소하고 있다.그러나 유출이 확인된 문서는 개인의 복권에 관한 것 때문에, 피해자의 특정에는 곤란이 따른다고 한다.그 때문에 피해 당사자에게 개인정보가 유출한 사실을 직접 전달하려면 시간이 걸릴 것 같다.
재판소로부터 사이버 공격의 통보를 받은 개인 정보 보호 위원회도 조사를 개시했다.동위원회는 관련하는 법률에 따라 재판소의 네트워크 운용에 문제가 없었는지 확인한다고 한다.라자르스는 재판소의 엉성한 네트워크 관리의 틈을 찔러 사이버 공격을 실시했다고 보여진다.일례를 올리면 대법원 네트워크 관리자 ID의 일부 패스워드는 수년에 걸쳐 「123 qwe」 등 단순한 배열이었다고 한다.또 재판소의 대응에 문제가 없었을지도 확인한 다음, 과태료나 과징금등의 행정 처분에 대해서도 검토를 실시할 계획이다.








